Филиальная сеть
Головной офис и от трёх филиалов, которым нужен защищённый канал в центр.
В каждый филиал — FortiGate 70G или 90G с SD-WAN: два канала от разных провайдеров, автоматическое переключение, туннель в центр. В центре принимает 120G или 200G. Все устройства управляются из одной консоли FortiManager — политику меняют один раз, а не по числу филиалов. Коммутаторы FortiSwitch подключаются по FortiLink и видны в той же консоли. Если филиалу нужны локальные сервисы — касса, 1С, видеоархив, — ставится компактный сервер Supermicro серии E: без серверной, на стену или полку.
Головной офис и от трёх филиалов, которым нужен защищённый канал в центр.
Получить расчёт под эту задачу- FortiGuard на КАЖДОЕ устройство — частая ошибка в бюджете
- FortiManager — от пяти устройств без него управление не масштабируется
- FortiAnalyzer для хранения логов филиалов
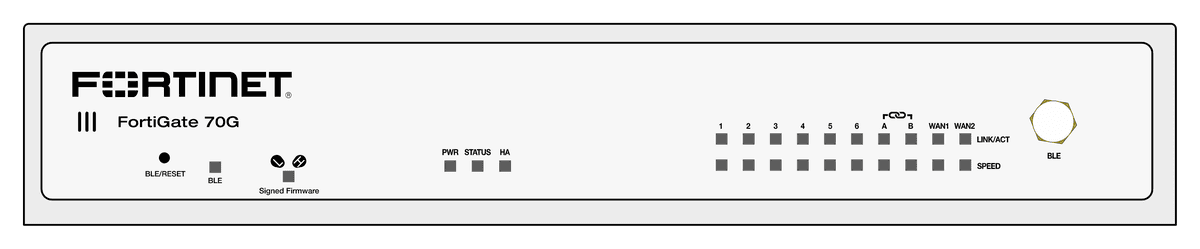
FortiGate 70G
FG-70Gфилиал 50–120 человек: 1,3 Гбит/с Threat Protection, 1,4 млн сессий и 100 тысяч новых сессий в секунду
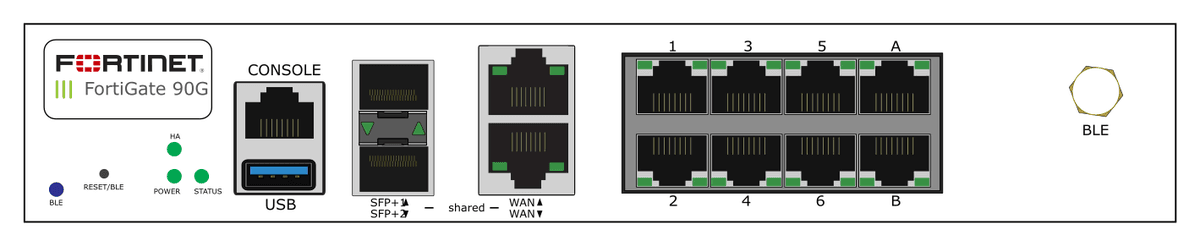
FortiGate 90G
FG-90Gголовной офис 150–300 человек либо концентратор VPN для филиальной сети: 2,2 Гбит/с Threat Protection и 3 млн сессий
FortiGate 120G
FG-120Gголовной офис 250–600 человек: 2,8 Гбит/с Threat Protection, 3 млн сессий и 30 портов на одном аппарате
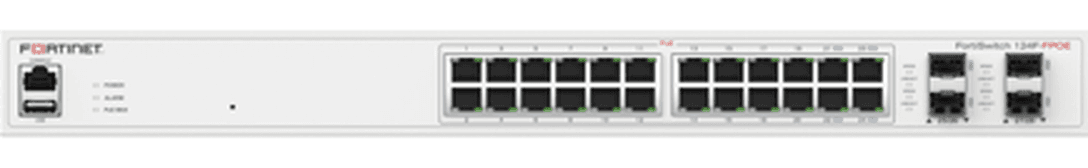
FortiSwitch 124F-FPOE
FS-124F-FPOEофис или этаж на 20–24 подключения; бюджет 370 Вт — примерно двенадцать точек доступа Wi-Fi 6 класса 30 Вт
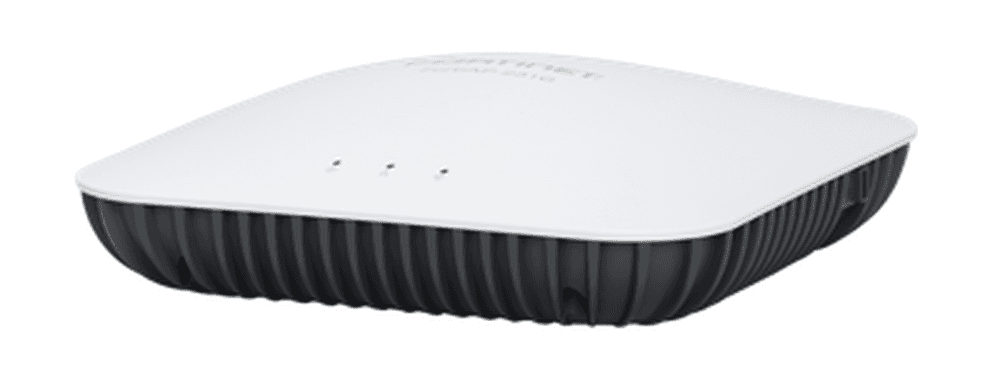
FortiAP 231G
FAP-231Gофис 30–100 пользователей, одна точка на 100–150 м² открытой площади; радио 6 ГГц даёт до 2401 Мбит/с на клиента
Есть задача — расскажите
Опишите задачу — ответим в рабочее время и пришлём расчёт.
в рабочее время пн–пт